Site web · Open source · 2026
Bounty Atlas
Un atlas de cercetare căutabil pentru construirea unui agent autonom de bug bounty: 1.216 surse catalogate, 15 lucrări, 36 de depozite de referință și o taxonomie bazată pe OWASP.
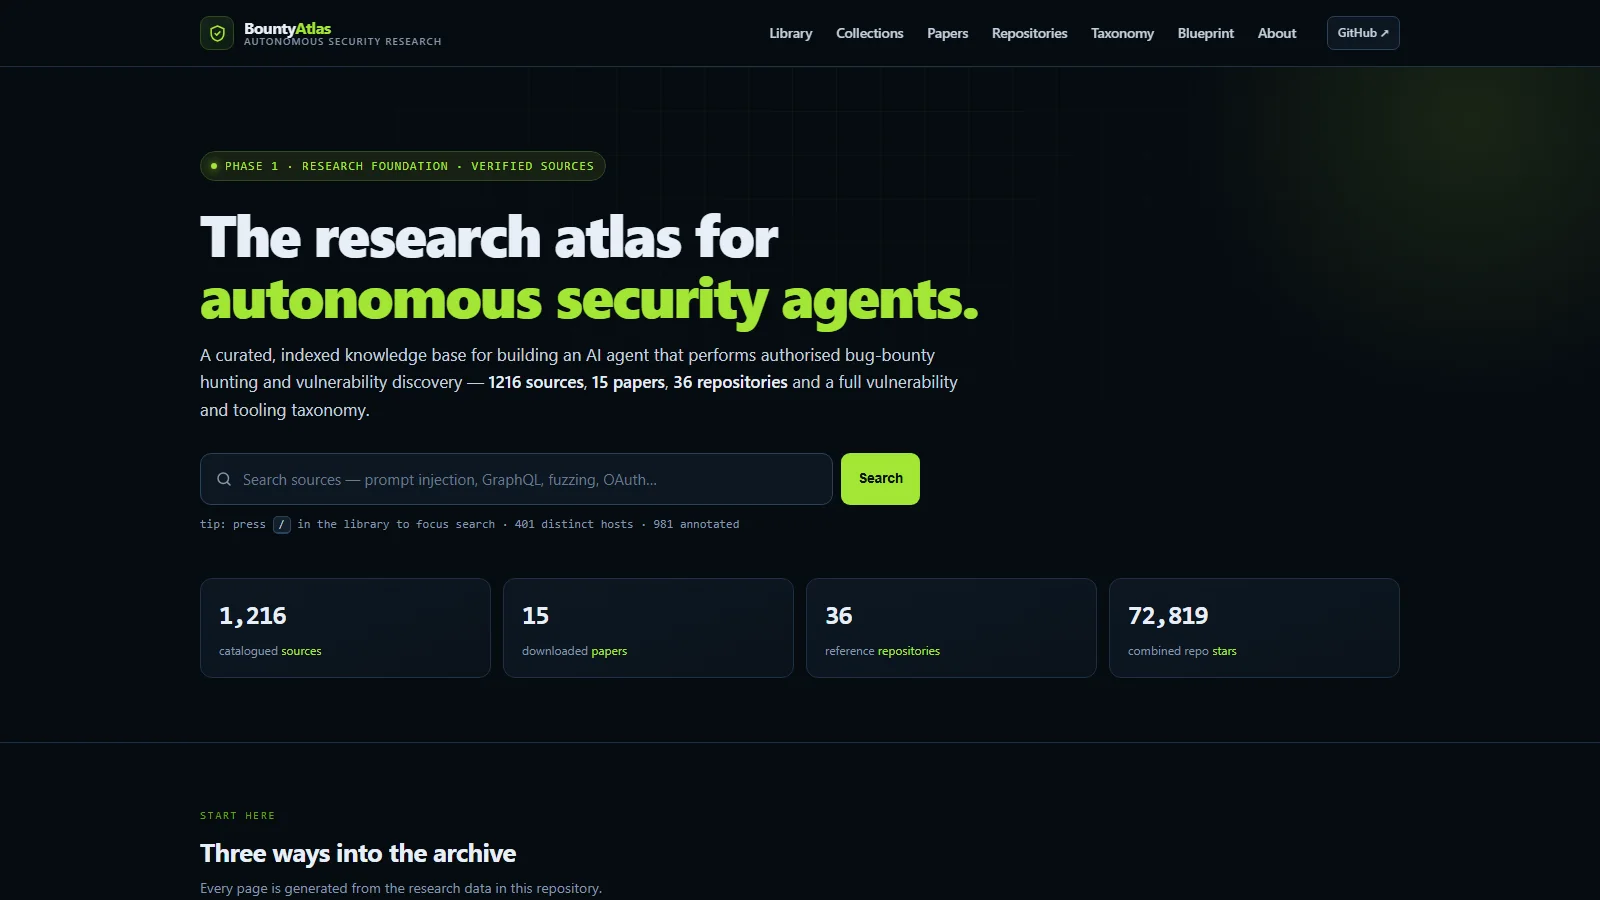
- 1,216
- surse catalogate
- 15
- lucrări descărcate și indexate
- 36
- depozite de referință
Construirea unui agent care caută vulnerabilități începe cu o listă de lectură pe care nimeni nu are timp să o adune. Proiectul strânge metodologia, lucrările, uneltele și tiparele reale într-un singur loc, apoi le publică drept site căutabil, nu ca un dosar de fișiere markdown.
Ce am construit
- Un catalog de 1.216 surse unice de pe 401 gazde, fiecare cu colecție, descriere și adnotare
- 15 lucrări descărcate și indexate și 36 de depozite de referință, cu 72.819 stele în total
- O taxonomie a vulnerabilităților pornind de la clasele OWASP plus alte 22, și o hartă a uneltelor în 20 de grupuri
- Căutare în browser după titlu, descriere și gazdă, cu filtre pe colecție, patru ordonări și adrese partajabile
- Site generat din fișierele de cercetare la fiecare build, așa că o sursă nouă se adaugă într-un singur loc, iar catalogul rămâne autoritar
Aria este largă intenționat: web, API-uri, cloud, containere, mobil, wireless, Web3, coruperea memoriei, lanțul de aprovizionare, securitatea LLM și a agenților. Sursele sunt catalogate, nu recomandate. Etapa acoperită este cercetare și curadurie: o bază de cunoștințe pentru testare autorizată, nu un scanner.